Оперативно произвести аудит безопасности – задача не из легких. Вручную тестировать все сервисы на предмет новых ошибок – довольно долго и утомительно, да и нет никакой гарантии, что одна из проверок не будет пропущена. Всю эту рутинную работу лучше возложить на специальный софт, который после выполнения еще и предоставит отчет о проделанной работе.
Статья опубликована в журнале «IT Спец» №9, сентябрь 2007.
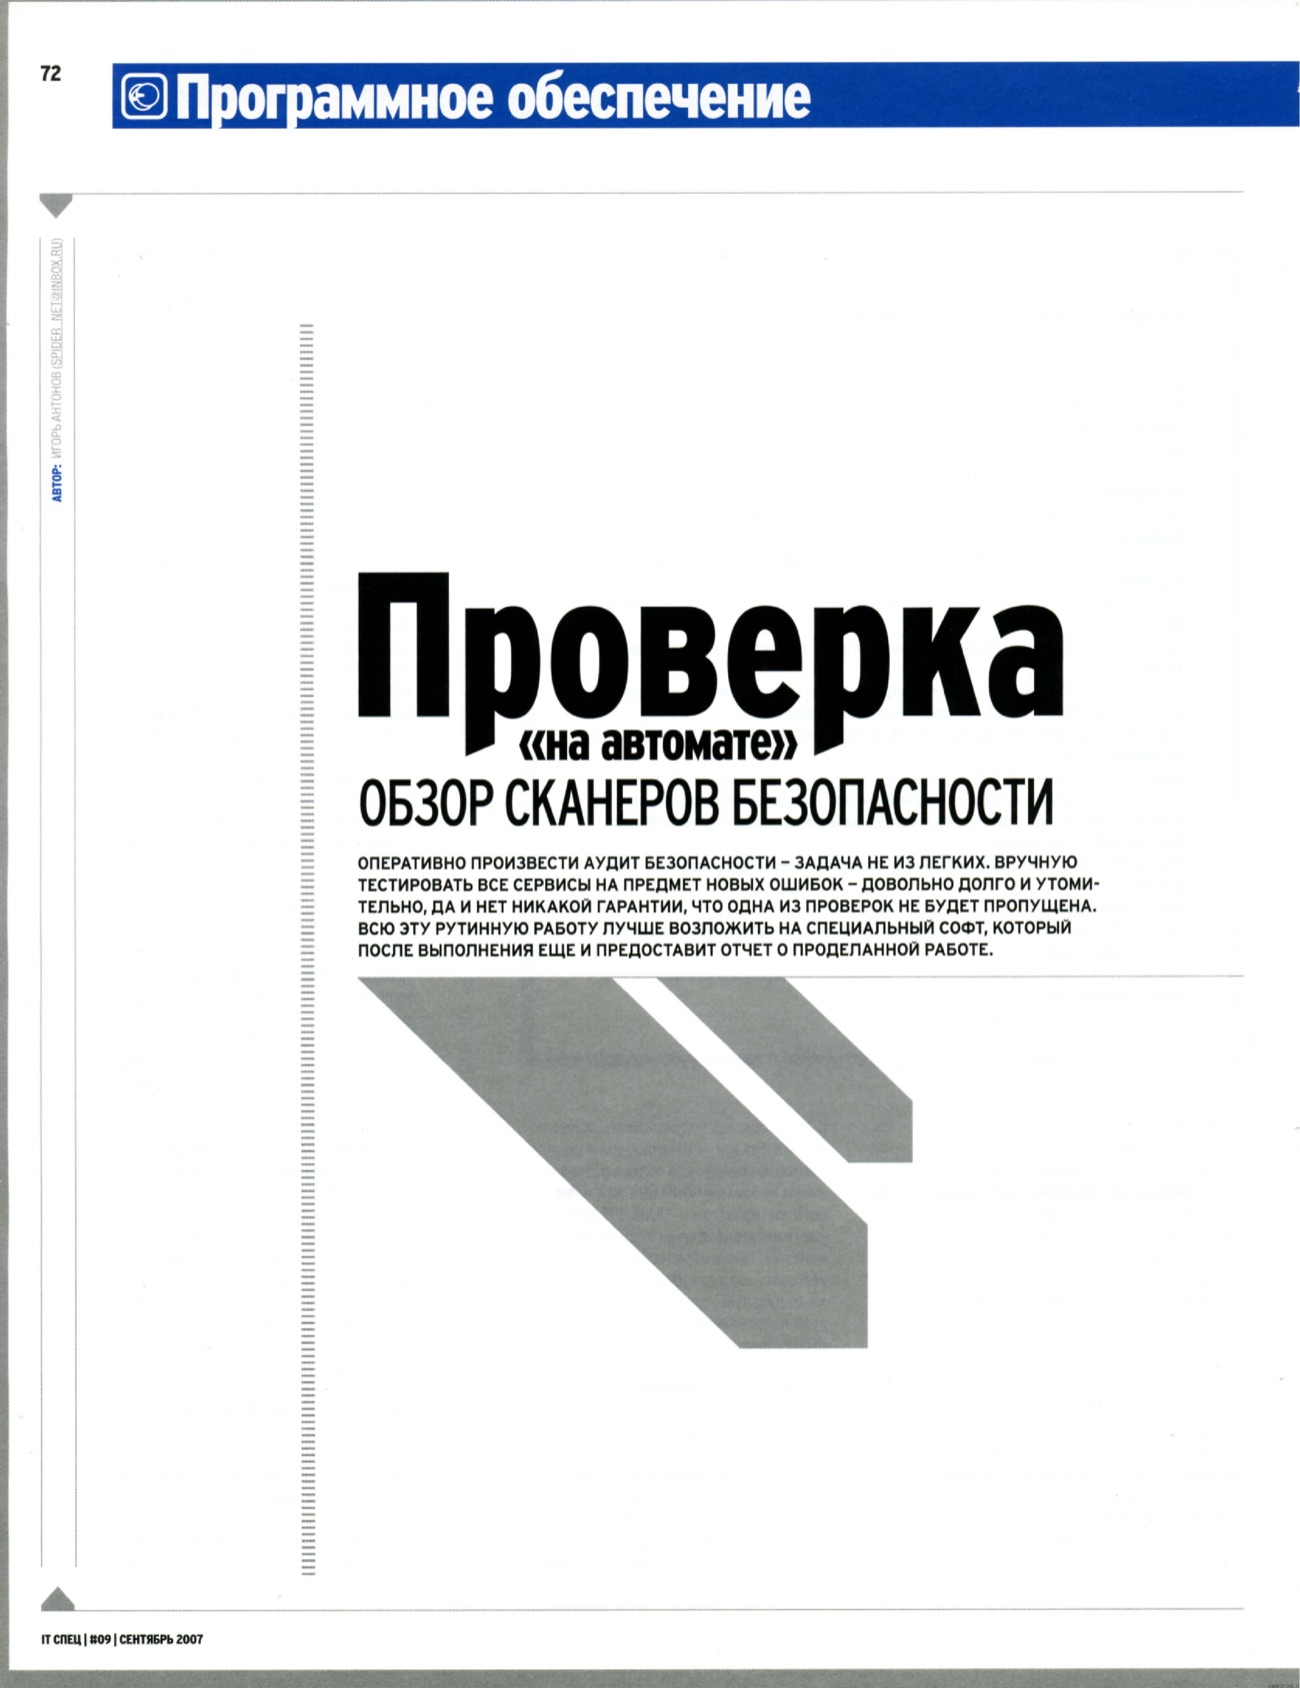
XSpider
Название: XSpider
ОС: Windows NT/2k/XP/2k3/Vista
Условия распространения: Shareware
Официальный сайт: www.ptsecurity.ru
XSpider — один из самых популярных сканеров безопасности в России. Среди пользователей XSpider большое число государственных учреждений, банков, операторов сотовой связи и многие другие.
Основные достоинства
- Web-приложения под контролем. XSpider в своем арсенале имеет функции тестирования Web-приложений на ошибки типа XSS, SQL-Injection, Code including и т. д.
- Проверка на DoS. Помимо типичных проверок на возможность проведения DoS-атаки, в XSpider реализованы алгоритмы, позволяющие протестировать систему на нестандартные DoS-атаки.
- Тест на слабые пароли. Простые пароли – беда многих администраторов. XSpider тестирует стойкость пароля во всех сервисах, требующих аутентификации.
- Гибкость настроек. Гибкость настроек позволяет установить лишь необходимые опции, тем самым сократив общее время на тестирование.
- Поиск уязвимостей в RPC сервисах. XSpider умеет определять RPC-сервисы и, самое главное, искать в них ошибки. Плюс можно получить детальную информацию о сканируемом ПК.
- Ежедневные обновления. Абсолютно любой сканер безопасности полезен до тех пор, пока база уязвимостей регулярно обновляется. Разработчики XSpider это тоже прекрасно понимают, поэтому каждый день добавляют в базу сканера описание новых уязвимостей.
- Возможность полной автоматизации проверок. Администраторы, у которых во владении несколько серверов, по достоинству оценят функцию встроенного в XSpider планировщика.
- Наглядные отчеты. Грош цена всем сканерам, если они не умеют формировать удобочитаемые отчеты. Программисты XSpider в этом плане постарались, и с отчетностью все на высшем уровне. Доступно создание нескольких видов отчетов, каждый хорош для своей ситуации.
Вердикт
XSpider, благодаря своей универсальности, будет оптимальным выбором для многих системных администраторов. Функциональности вполне хватит для проведения качественного тестирования целого ряда систем. Ежедневные обновления базы данных уязвимостей позволяют постоянно поддерживать сканер в актуальном состоянии.
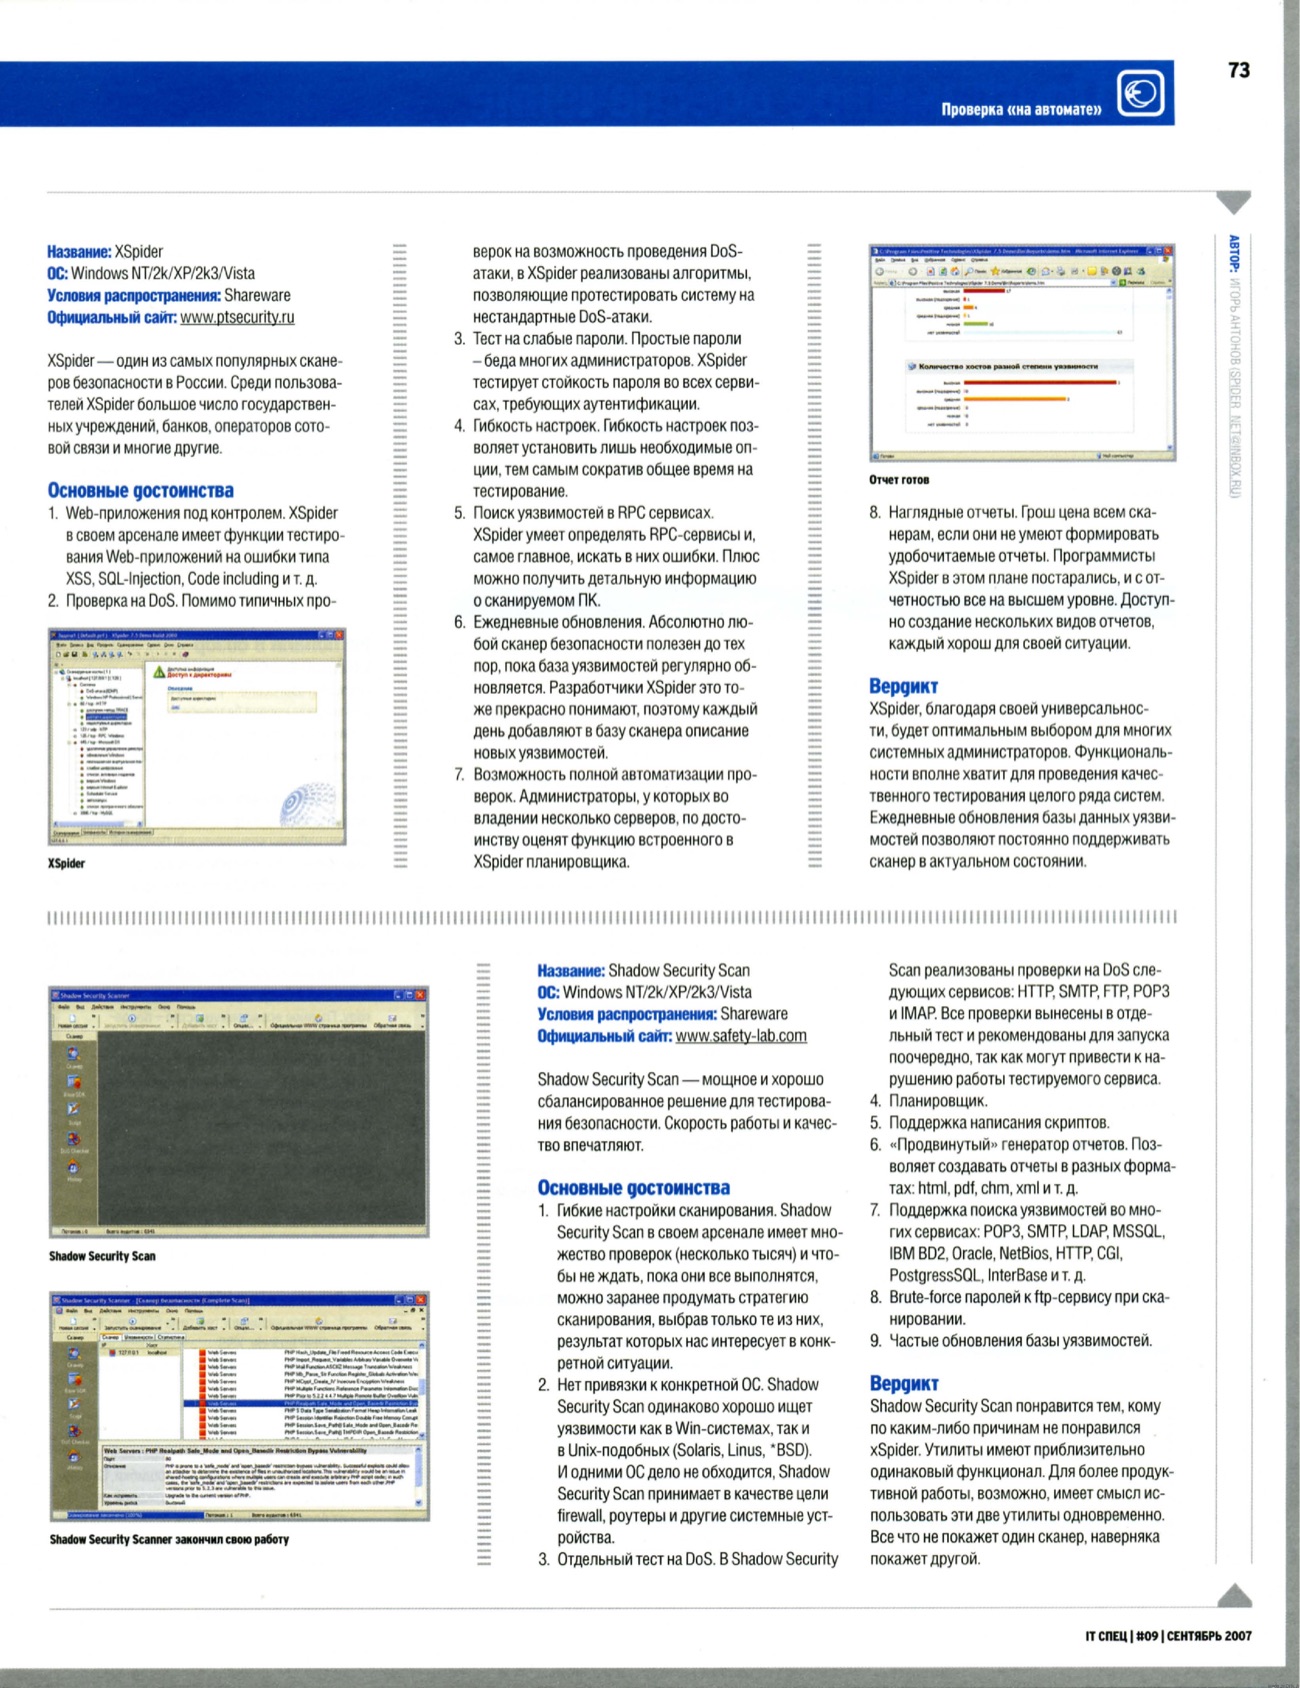
Shadow Security Scan
Название: Shadow Security Scan
ОС: Windows NT/2k/XP/2k3/Vista
Условия распространения: Shareware
Официальный сайт: www.safety-lab.com
Shadow Security Scan — мощное и хорошо сбалансированное решение для тестирования безопасности. Скорость работы и качество впечатляют.
Основные достоинства
- Гибкие настройки сканирования. Shadow Security Scan в своем арсенале имеет множество проверок (несколько тысяч), и чтобы не ждать, пока они все выполнятся, можно заранее продумать стратегию сканирования, выбрав только те из них, результат которых нас интересует в конкретной ситуации.
- Нет привязки к конкретной ОС. Shadow Security Scan одинаково хорошо ищет уязвимости как в Win-системах, так и в Unix-подобных (Solaris, Linux, *BSD). И одними ОС дело не обходится, Shadow Security Scan принимает в качестве цели firewall, роутеры и другие системные устройства.
- Отдельный тест на DoS. В Shadow Security Scan реализованы проверки на DoS следующих сервисов: HTTP, SMTP, FTP, POP3 и IMAP. Все проверки вынесены в отдельный тест и рекомендованы для запуска поочередно, так как могут привести к нарушению работы тестируемого сервиса.
- Планировщик.
- Поддержка написания скриптов.
- «Продвинутый» генератор отчетов. Позволяет создавать отчеты в разных форматах: html, pdf, chm, xml и т. д.
- Поддержка поиска уязвимостей во многих сервисах: POP3, SMTP, LDAP, MSSQL, IBM DB2, Oracle, NetBios, HTTP, CGI, PostgreSQL, InterBase и т. д.
- Brute-force паролей к ftp-сервису при сканировании.
- Частые обновления базы уязвимостей.
Вердикт
Shadow Security Scan понравится тем, кому по каким-либо причинам не понравился XSpider. Утилиты имеют приблизительно одинаковый функционал. Для более продуктивной работы, возможно, имеет смысл использовать эти две утилиты одновременно. Все что не покажет один сканер, наверняка покажет другой.
X-Scan
Название: X-Scan
ОС: Windows NT/2k/XP/2k3/Vista
Условия распространения: Freeware
Официальный сайт: www.xfocus.org
Пожалуй, это один из немногих сканеров под Windows, который распространяется совершенно бесплатно и качественно выполняет свою работу.
Основные достоинства
- Модульная архитектура.
- Быстрота работы.
- Имитация атак.
X-Scan, благодаря постоянно обновляющейся базе скриптов для имитации атак, позволяет производить проверку в «полную силу».
Вердикт
Использовать программу в качестве основного инструмента — недостаточно, так как функционал программы скуднее тех, что были описаны выше. Она скорее подойдет для проведения дополнительных проверок, так сказать, для подстраховки коммерческих сканеров.
Сравнение описанных сканеров
| Проверка | XSpider | Shadow Security Scan | X-Focus |
|---|---|---|---|
| Проверка на DOS | + (спец. алгоритмы) | + | В зависимости от скриптов |
| «Стратегия сканирования» | + | + | + |
| Планировщик | + | + | – |
| Отчеты | + (html, XML, RTF) | + (html, XML, SQL, PDF, CHM) | + (html) |
| Ежедневность обновлений | + | – | – |
| Стойкость паролей | + | + | + |
| WEB | + (XSS, SQL Inject, CGI) | + (CGI) | В зависимости от скриптов |
| Поиск уязвимостей в unix-like системах | + | + | + |
| Скорость работы (10/10) | 7 | 8 | 5 |
| История сканирований | + | + | + |
| Поддержка Wireless LAN | – | – | – |
| Одновременное сканирование нескольких узлов | + | + | + |
| Сканирование через proxy | – | + | + |
| Дополнительные возможности | + |
Не попали в обзор
- Microsoft Baseline Security Analyzer (www.microsoft.com) – утилита от Microsoft для анализа уровня безопасности, поиска установленных и недостающих заплаток в продуктах компании (IIS, SQL-Server, IE и т. д.).
- Infiltrator (www.infiltration-systems.com) – сканер безопасности с неплохим набором возможностей. Основной недостаток – давно не обновлялся.
- Internet Security Scanner (www.iss.net) – известный сканер безопасности, постоянно обновляется. Качество сканирования – на высоком уровне.
- Retina (www.eeye.com) – свою популярность этот сканер заработал еще в 2003 году. Главное его преимущество – поддержка беспроводных сетей.
- GFI LANguard Network Security Scanner (www.gfi.com) – стандартные возможности (тестирование CGI, сервисов и т. д.).
- Nessus Security Scanner (www.nessus.org) – идеальный сканер безопасности под Unix-подобные системы.
Заключение
В настоящее время дефицита в сканерах безопасности не наблюдается. Вот только не придумали универсального решения, которое было бы лучше по всем параметрам. Но какой бы хорошей ни была программа, человеческие знания она никогда не заменит, но при грамотном подходе значительно сэкономит время.
Быстрый сканер Web-уязвимостей: CyD NET Utils
Название: CyD NET Utils
ОС: Windows NT/2k/XP/2k3/Vista
Условия распространения: Shareware
Официальный сайт: www.cydsoft.com
CyD NET Utils — это чемоданчик полезных утилит для любого администратора. Простой и удобный дизайнер сети, gui-версии различных утилит (ping, trace, route и т. д.), быстрый сканер портов, сканер открытых ресурсов, сканер уязвимостей Web-приложений и еще кое-что по мелочи.
Основные достоинства
- Поиск уязвимостей типа SQL Injection, PHP Include, XSS.
- Поддержка работы через proxy-сервер.
Вердикт
CyD NET Utils будет полезна Web-программистам, которые смогут оперативно тестировать свои программы на ошибки. Сканер уязвимостей для Web-приложений работает достаточно шустро, что позволяет его использовать для частого тестирования сценариев.
Мнение экспертов
В обзоре приняли участие эксперты: Михаил Фленов — профессиональный программист, автор множества книг по программированию, владелец сайта vr-online.ru; Алексей Лукацкий — бизнес-консультант по безопасности компании Cisco Systems; Андрей Шкрыль — профессиональный программист, автор книг по PHP и «Delphi»; Роман Костенко — системный администратор, ООО «Группа компаний Восток».
Какими сканерами безопасности вы пользуетесь и чем обусловлен ваш выбор?
Михаил Фленов: Руками и своей разработкой — CyD NET Utils. Сторонние не использую, потому что стоят дорого, а результат посредственный. Так как некоторые тесты вручную проводить тяжело и неинтересно, я и развиваю программу CyD NET Utils.
Алексей Лукацкий: Я сам никаких сканеров, кроме XSpider, не применяю. У нас в компании используются почти все известные в мире сканеры для реализации требований эшелонированной обороны.
Андрей Шкрыль: XSpider уже давно подкупил меня своей многофункциональностью, удобным интерфейсом, качеством работы и большой встроенной базой данных по уязвимостям.
Роман Костенко: Использую XSpider. Функциональность и простота склонили меня к выбору данного сканера.
Можно положиться на сканер или требуются дополнительные проверки?
Михаил Фленов: Дополнительные проверки всегда нужны. Доверять нельзя никому и ничему. Можно доверять антивирусу, что у тебя нет вирусов и троянов? Нельзя, потому что он эффективен, когда знает о существовании конкретного вируса. С безопасностью аналогично. Некоторые уязвимости публикуются через несколько месяцев после обнаружения, а значит, сканер безопасности узнает и обнаруживает дыру еще позже. Если посмотреть историю некоторых дыр, то можно увидеть примерно следующее: найдена в январе, в феврале сообщили производителю, в марте производитель признал ошибку и выпустил патч, и только после этого широкие массы узнали, что они были уязвимы все это время.
Алексей Лукацкий: Все зависит от целей сканирования. Если надо прикрыться отчетом или продать его доверчивому заказчику, то больше делать ничего не надо. Если же стоит задача всестороннего изучения защищенности узла или сети, то сканер — это всего лишь инструмент, и даже в случае правильной настройки его использование — только один из шагов в этом процессе. И после него могут потребоваться другие сканеры и даже ручные проверки.
Андрей Шкрыль: Принцип «доверяй, но проверяй» никто не отменял. В первую очередь не надо забывать социальную инженерию и проводить соответствующую работу с пользователями, так как ни один сканер безопасности не сможет предотвратить открытую передачу паролей по сети или случайное удаление важных файлов.
Роман Костенко: Стопроцентную гарантию не даст никто. В большинстве случаев остается полагаться только на себя, так как AI вряд ли когда-нибудь сможет обогнать интеллект человека.
Сканы статьи